Mastering Digital Forensics & Incident Response (DFIR)
Kuasai keahlian melacak, menganalisis, dan merespons ancaman siber secara mendalam. Pelajari teknik investigasi bukti digital, analisis memory & disk forensics, serta penanganan insiden kejahatan siber secara sistematis dan profesional.
Tentang Kelas
Di era digital saat ini, serangan siber berkembang semakin kompleks. Kelas Mastering Digital Forensics & Incident Response (DFIR) dirancang untuk membekali Anda dengan pengetahuan praktis dan fundamental yang kuat dalam menginvestigasi insiden keamanan informasi serta menangani ancaman siber secara cepat dan tepat.
Melalui kelas ini, Anda akan mempelajari bagaimana cara mengumpulkan, mengamankan, dan menganalisis bukti digital (digital evidence) sesuai standar industri tanpa merusak integritas data, serta bagaimana membangun alur penanganan insiden (Incident Response Framework) yang efektif saat terjadi peretasan.
Apa yang Akan Anda Pelajari?
- Fundamentals of DFIR: Memahami konsep dasar Forensik Digital, Incident Response Lifecycle, dan hukum/etika penanganan bukti digital.
- Disk & File System Forensics: Menganalisis artifact pada sistem operasi (Windows/Linux), pemulihan data terhapus, serta analisis registry dan event logs.
- Memory Forensics: Melakukan ekstraksi dan analisis RAM/volatile memory untuk mengidentifikasi malware tersembunyi (rootkit/process injection).
- Network Forensics: Mengidentifikasi lalu lintas jaringan yang mencurigakan melalui analisis pcap dan log firewall/IDS.
- Incident Handling & Triage: Strategi isolasi ancaman, remedi malware, pembatasan dampak (containment), dan penyusunan laporan investigasi resmi.
Siapa yang Wajib Mengikuti Kelas Ini?
- Cybersecurity Enthusiast & Student: Yang ingin membangun karir di bidang Digital Forensics atau Incident Response.
- SOC Analyst & System Administrator: Yang ingin meningkatkan kapasitas dalam menangani insiden peretasan secara langsung.
- IT Security Auditor & Consultant: Yang membutuhkan pemahaman teknis dalam mengidentifikasi titik celah dan bukti kejahatan siber.
Prasyarat
- Memahami dasar-dasar Sistem Operasi (Windows & Linux).
- Memahami konsep dasar Jaringan Komputer (TCP/IP, Ports, & Protocols).
- Tidak diwajibkan memiliki pengalaman forensik sebelumnya (materi disusun dari tingkat dasar hingga menengah).
Daftar Materi
| Definisi Digital Forensic & Dfir | 23:31 | |
| Empat Prinsip Bukti | 32:34 | |
| Membangun Lab Forensik | 11:55 | |
| Praktik Lab Digital Forensik | 41:24 |
| Mengenal Artefak Disk Windows | 50:31 | |
| Analisis Artifak Malware | 04:48 | |
| Praktik Lab Disk Forensic | 36:50 |
| Memory & Network Forensic | 31:29 | |
| Lab Praktik Memory Forensic | 1:11: | |
| Lab Praktik Network Forensic | 23:12 |
| E-Mail Forensik | 31:49 | |
| Lab Praktik E-Mail Forensic | 18:16 | |
| Anti Forensik & Cara Mendeteksinya | 38:36 | |
| Membuat Laporan | 11:42 |
Penyusun Materi


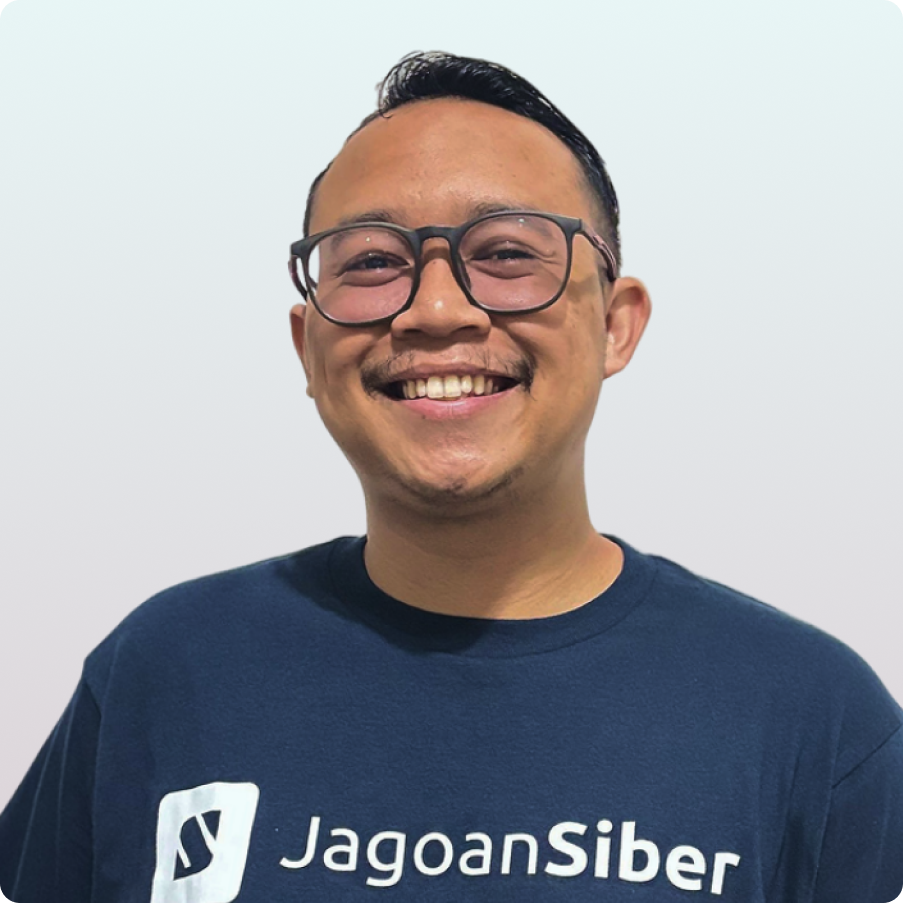
Mahrus Qusaeri
Cybersecurity Consultant, 5+ tahun pengalaman industri. Pernah membimbing 25+ organisasi dari berbagai sektor. Aktif di kompetisi dan komunitas seperti BSSN, X-CODE, dan BTLO. Tersertifikasi internasional: CCNP, NSE 7, JNCIS, MTCINE, SBT Level 1 dan 2.
Testimoni Oleh Siswa
(0 reviews)
Tidak Dijual Satuan
Kelas ini tidak dijual satuan